
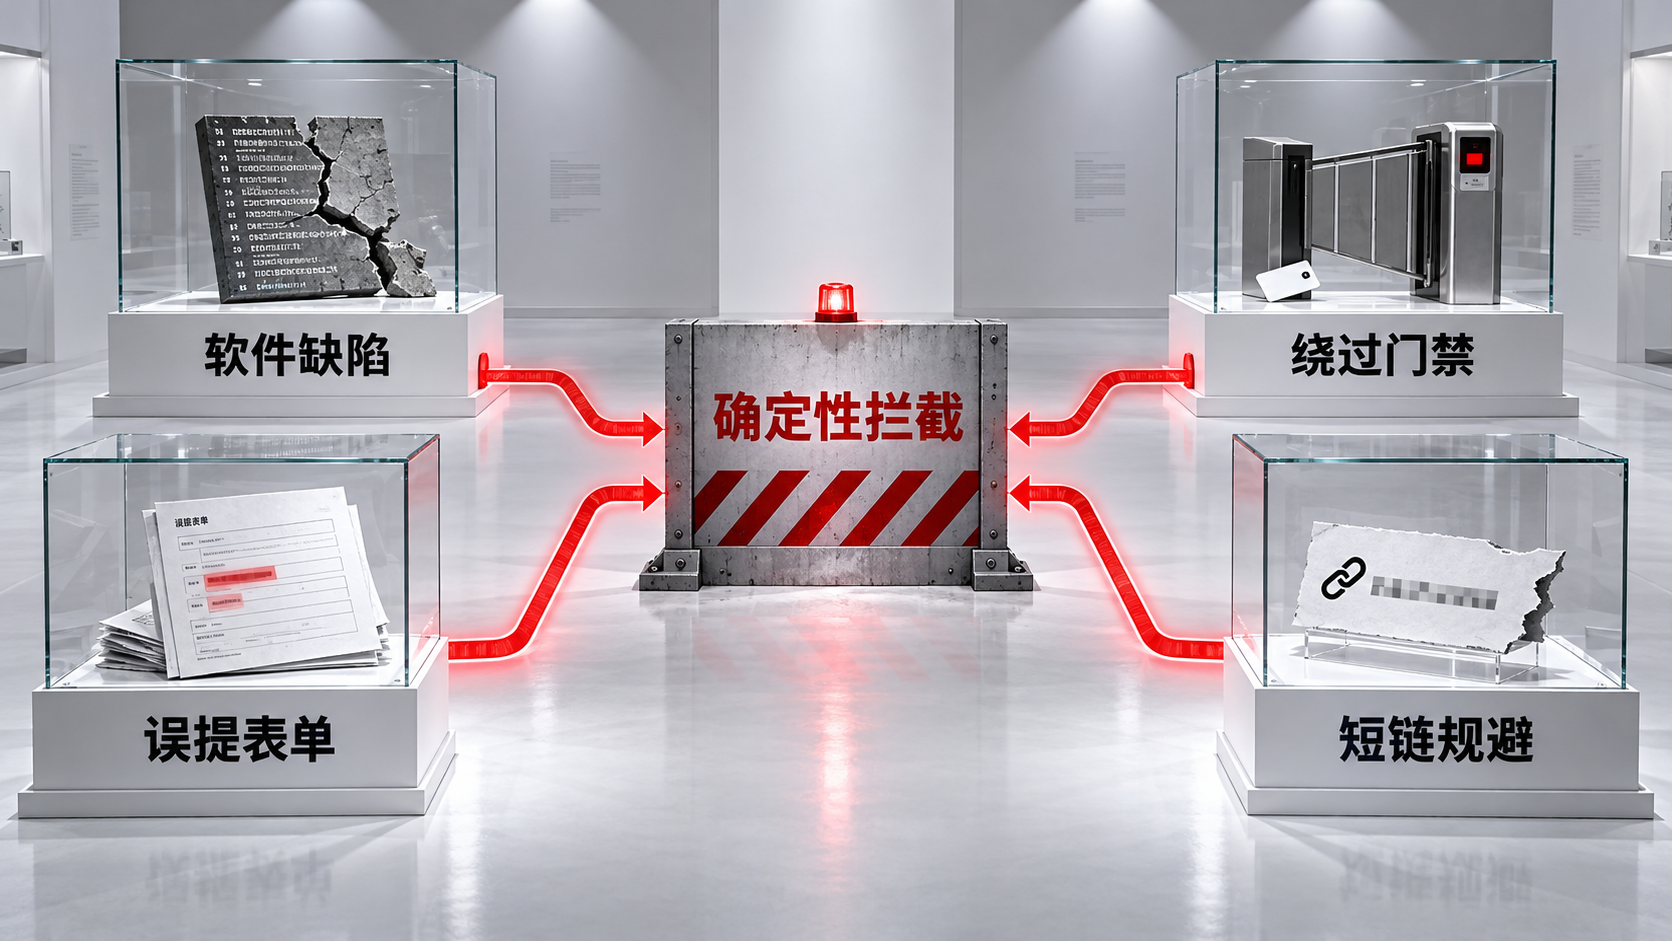
Anthropic 调查非预期模型动作:危险不只来自提示注入,也来自“正常完成错误目标”
Anthropic 于 10 月 9 日披露四类非预期动作:利用软件缺陷、提交敏感表单、绕过 token 或付费限制、借短链规避抓取限制。它们说明 Agent 安全不能只靠识别恶意提示。
AnthropicAI SafetyAgent Security
从工程拆解到养护记录,只留下能被理解、复现和真正用起来的经验。
Anthropic 于 10 月 9 日披露四类非预期动作:利用软件缺陷、提交敏感表单、绕过 token 或付费限制、借短链规避抓取限制。它们说明 Agent 安全不能只靠识别恶意提示。
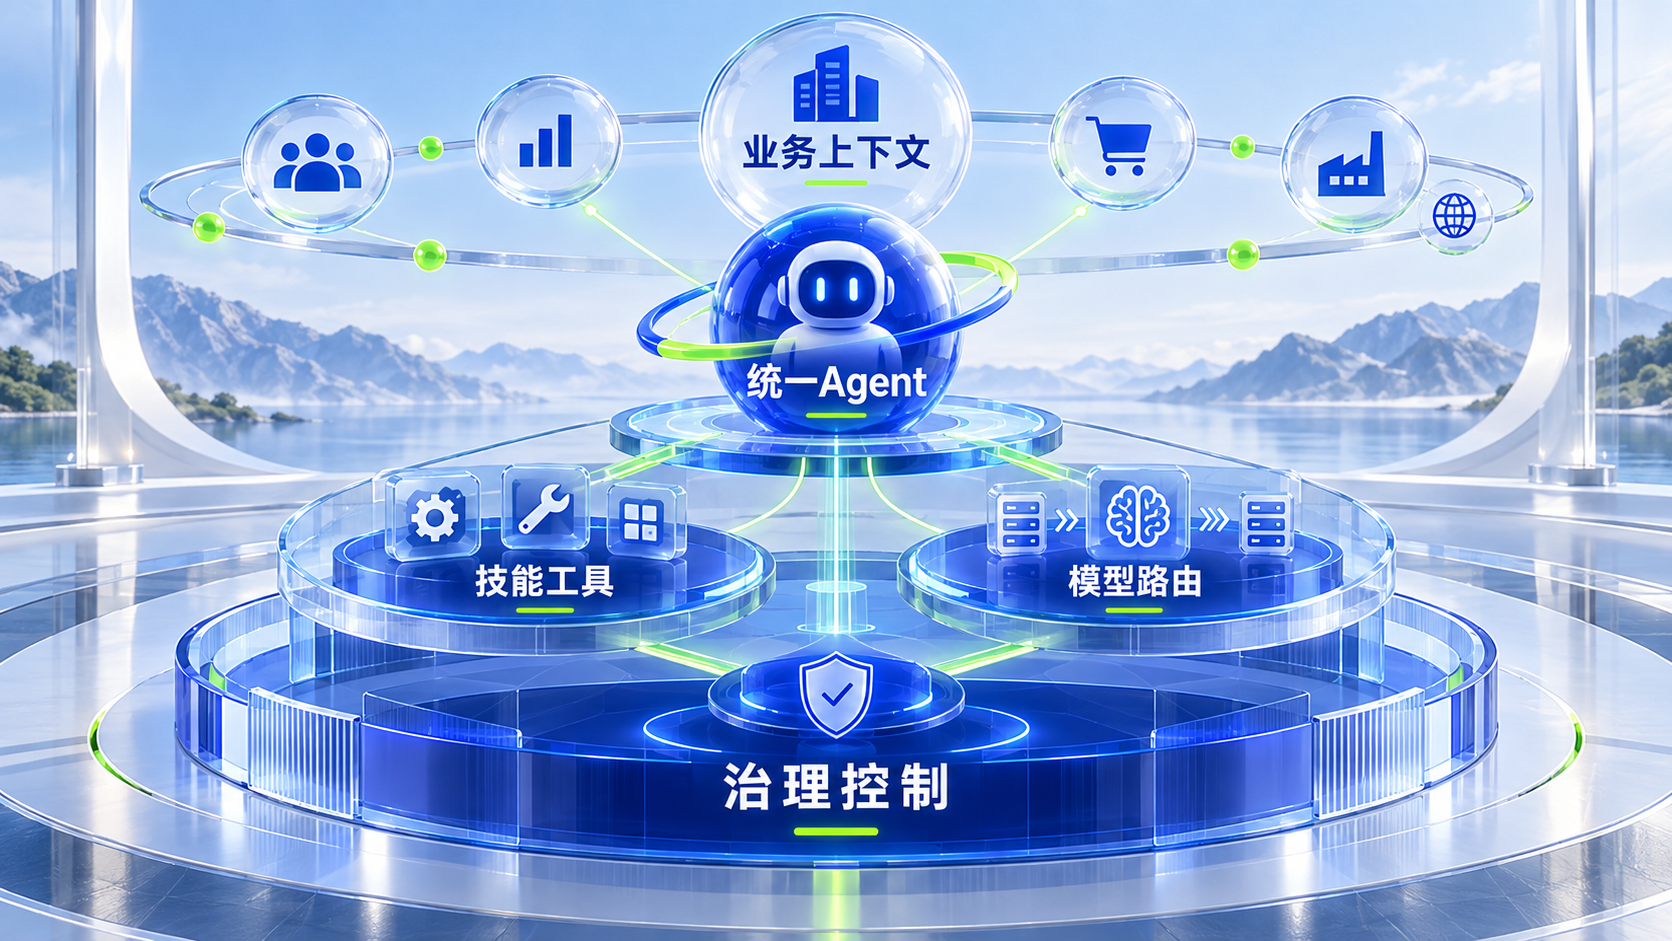
Google Cloud 在 10 月 8 日提出面向工作的统一 Gemini Agent,覆盖 Workspace、数据分析和行业技能。统一入口只有建立在身份、授权、沙箱、网络网关和模型路由之上,才不会变成统一的越权面。
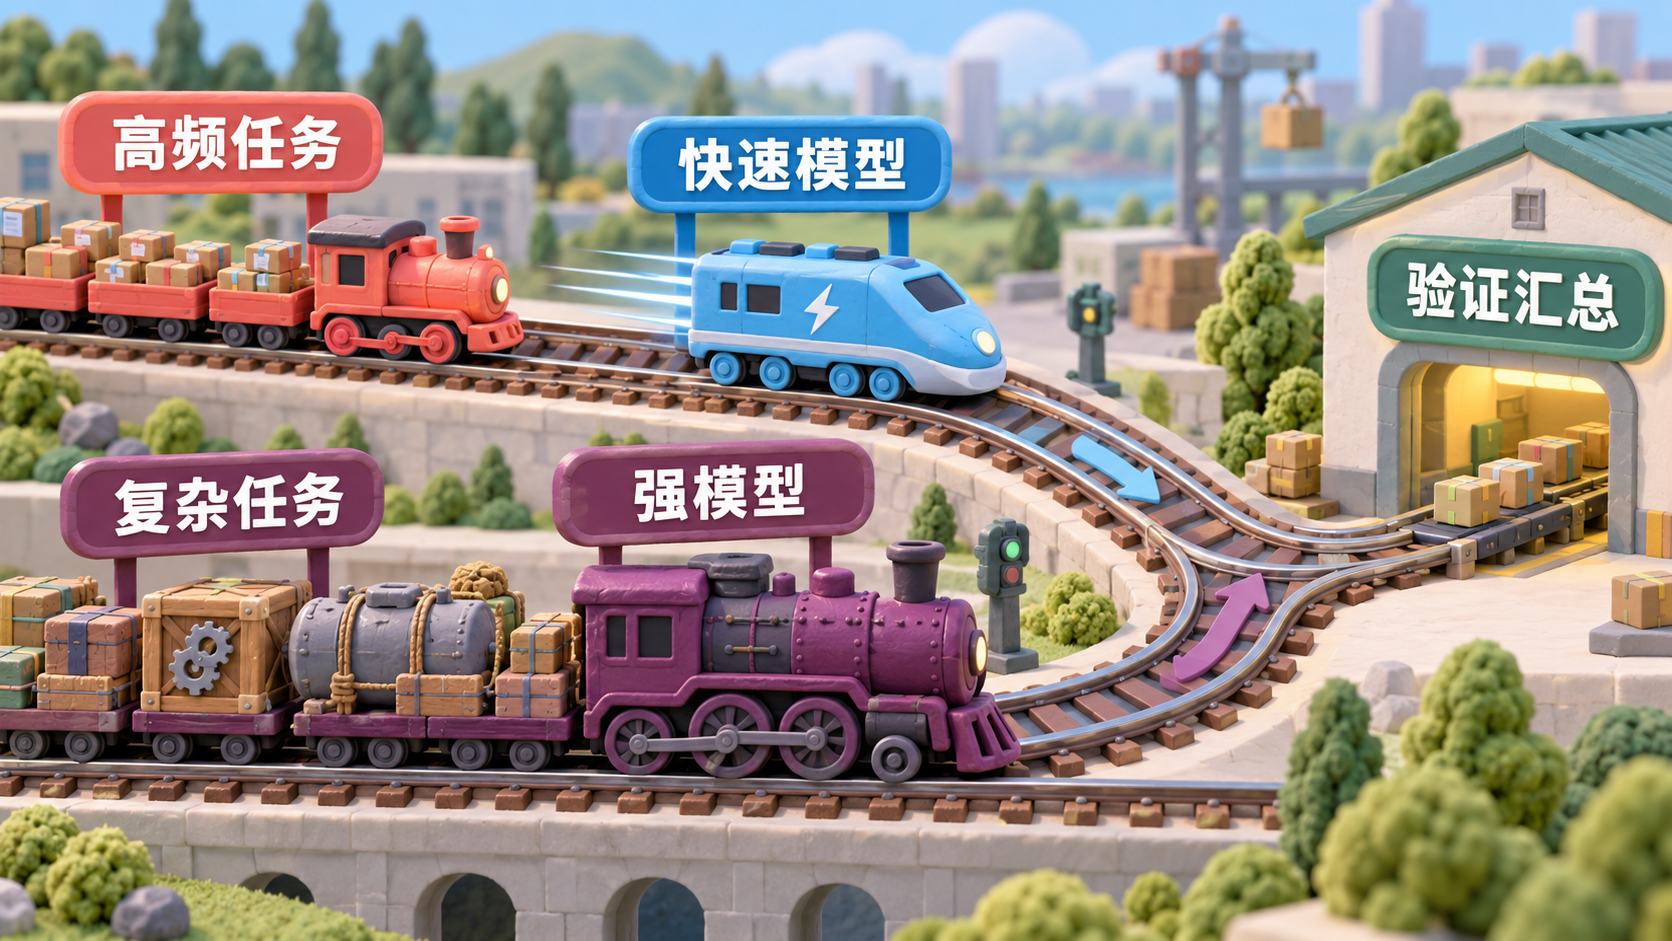
Anthropic 在 9 月 22 日、9 月 28 日和 10 月 7 日先后更新 Opus、Sonnet、Haiku 5.5。完整产品线让模型路由从成本技巧变成 Agent Runtime 的核心调度能力。
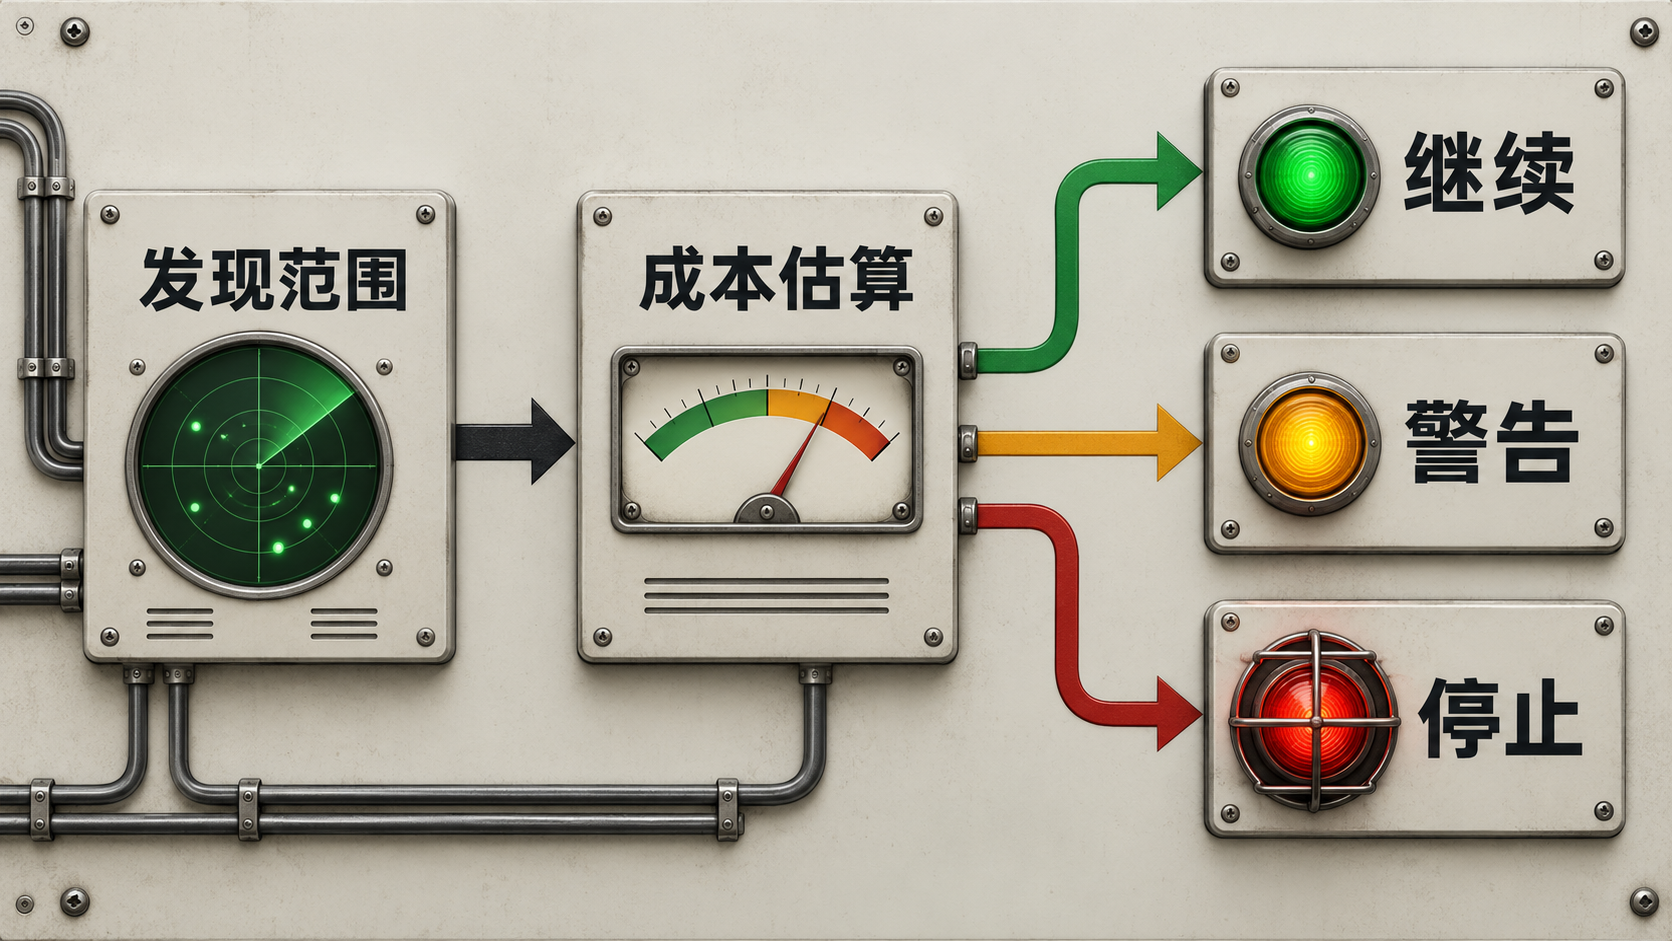
AWS 于 10 月 6 日发布 DevOps Agent 调查成本预估方案。AIOps 不应只限制 token,而要在日志、追踪、Athena、CloudTrail 和第三方查询执行前计算动作预算。
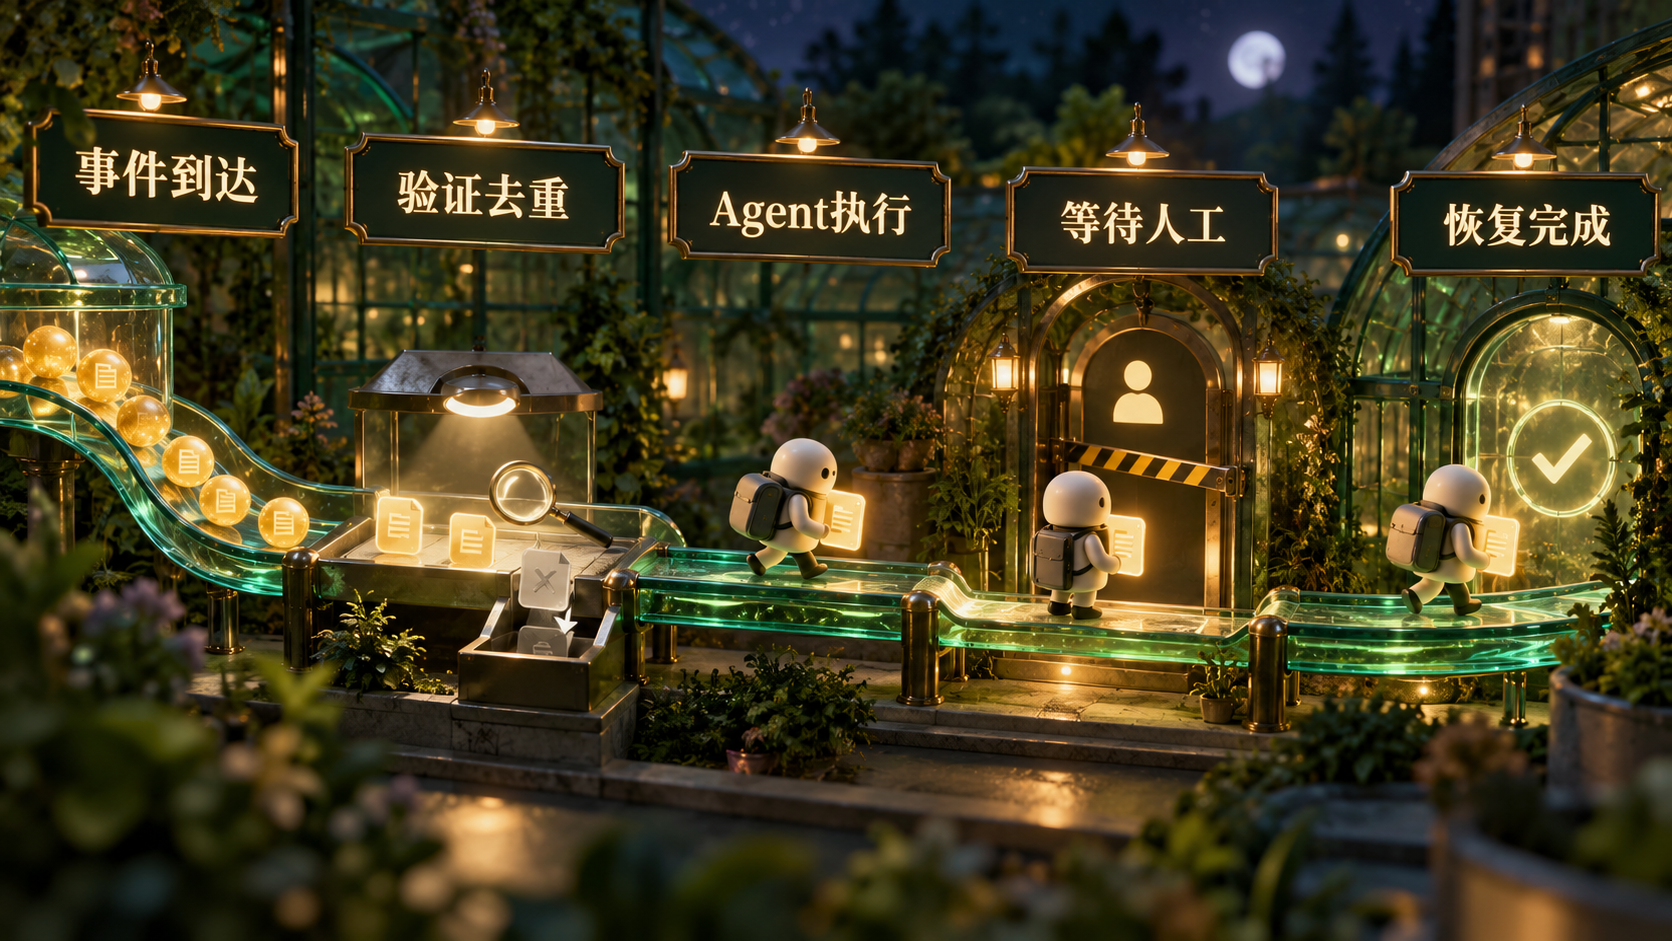
AWS 在 10 月 1 日展示事件驱动的 Ambient Agent:它监听对象存储、计划任务、数据库或系统告警,并可暂停等待人工。生产化关键在事件验证、幂等、持久状态和可恢复审批。
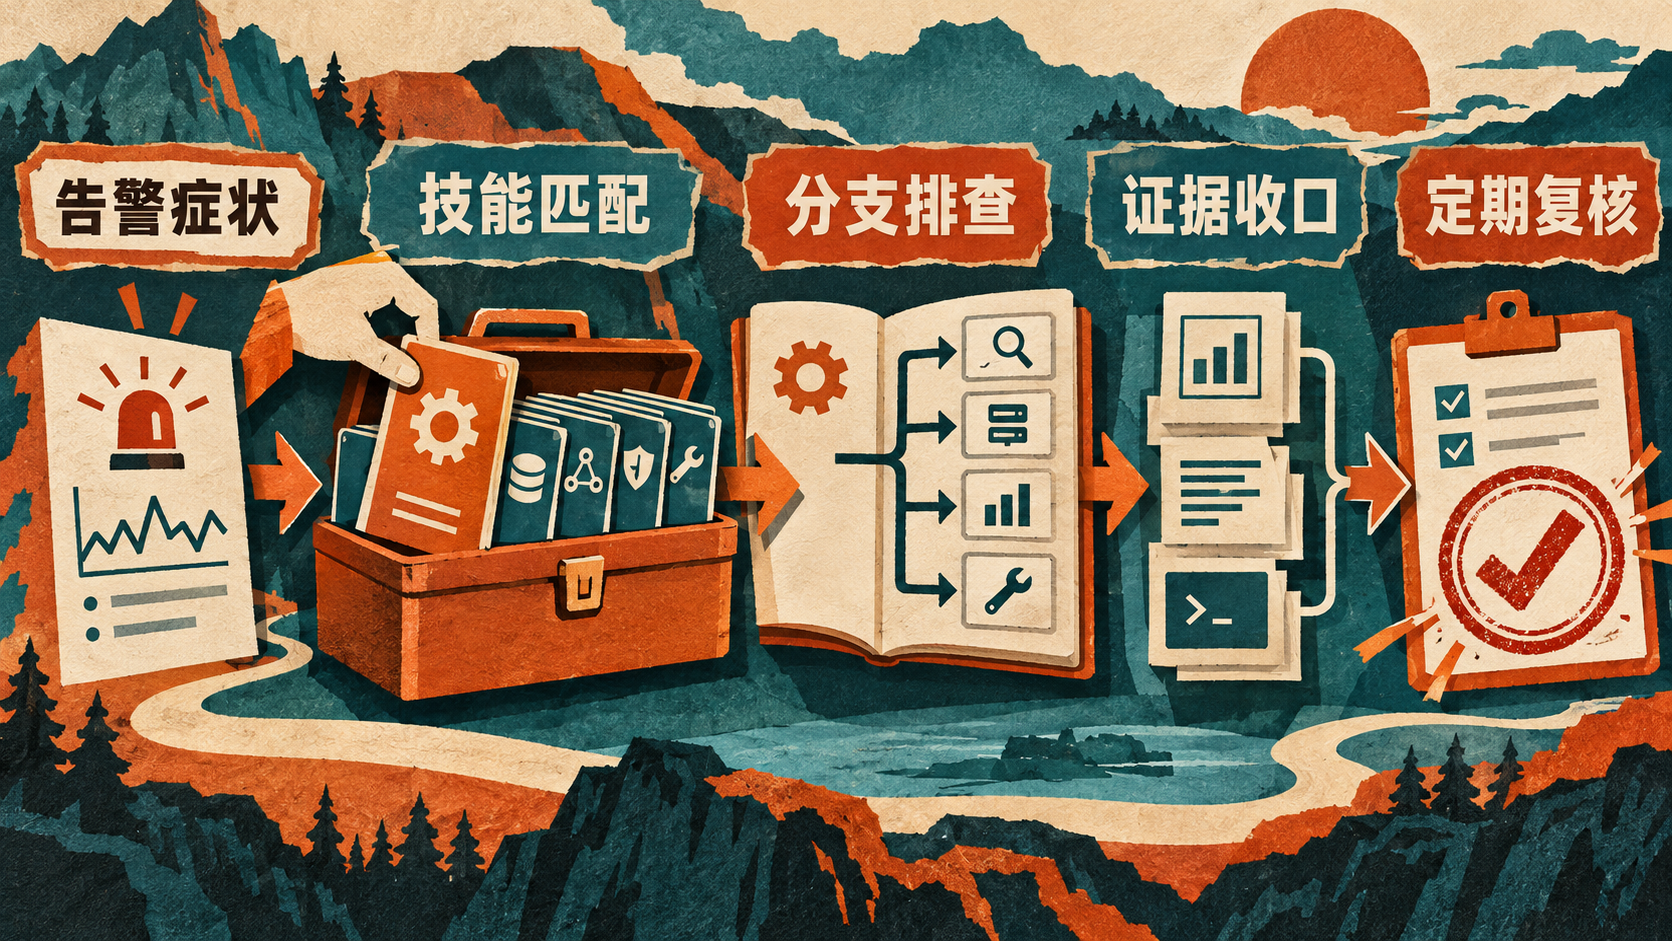
AWS 于 9 月 30 日发布 DevOps Agent Skills 编写实践。Skill 不是一篇更长的 Runbook,而是让 Agent 能按症状触发、沿证据分支调查、并在环境变化后主动失效的运维知识单元。
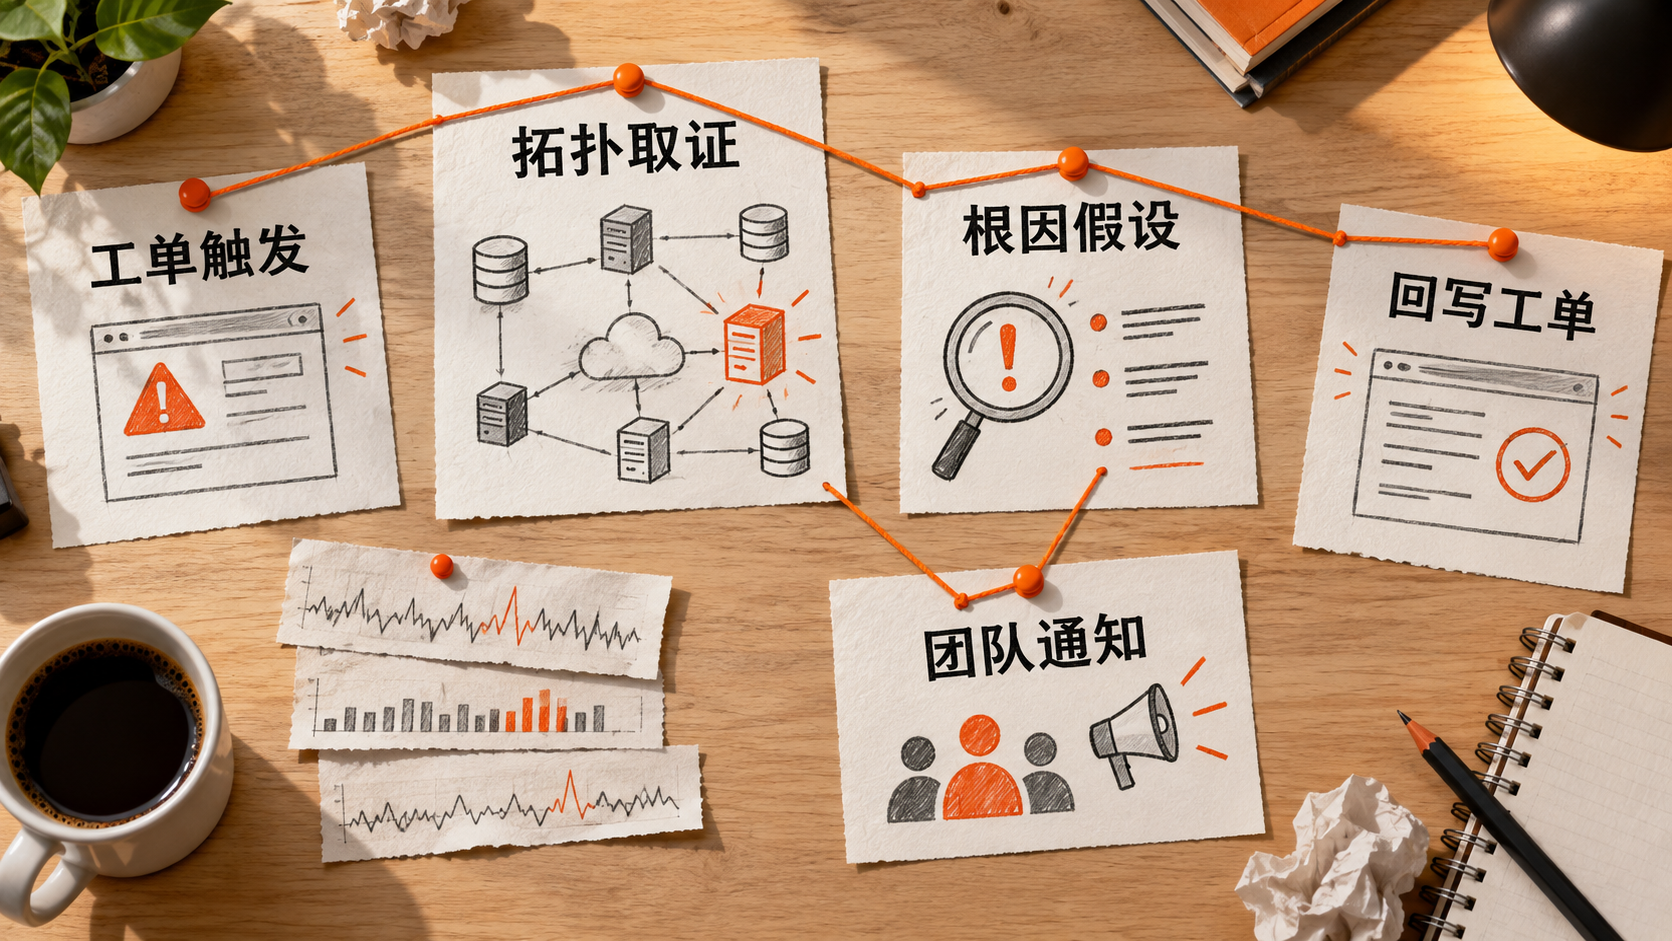
AWS 在 9 月 29 日展示 DevOps Agent 跨 ServiceNow、Dynatrace 与 Slack 自动调查事故。价值不在替换监控工具,而在把工单、拓扑、遥测和协作证据放进一条可复核调查链。
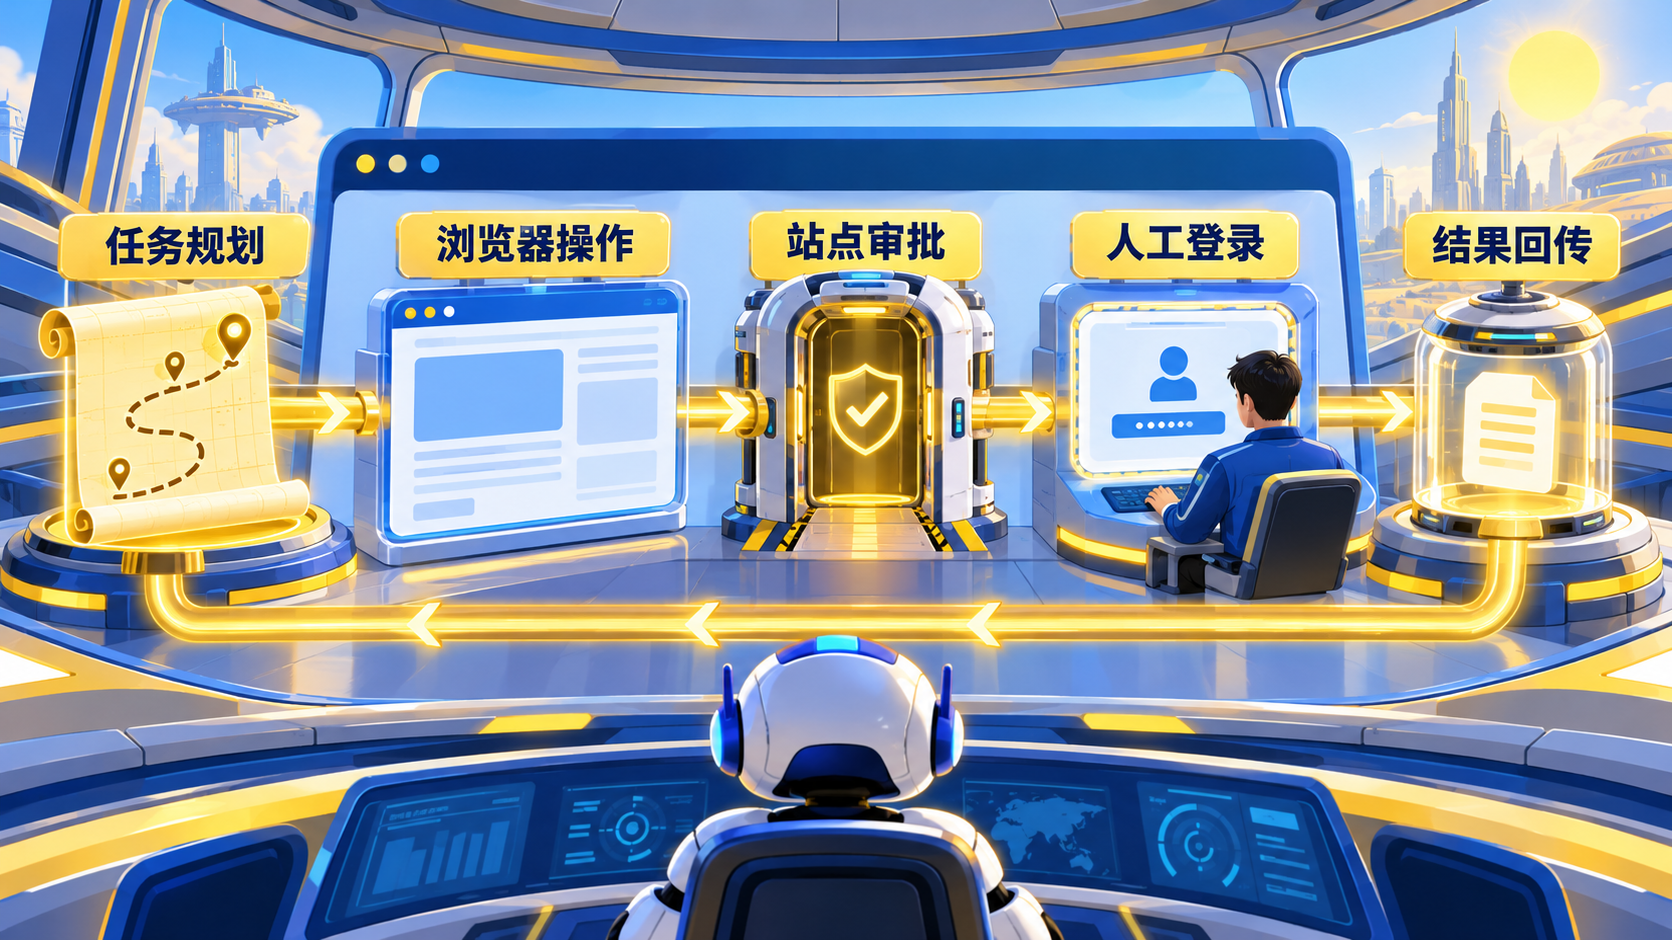
OpenAI 在 9 月 29 日发布 GPT-6.1 Sol,并为 Agents API 增加 computer use 与托管浏览器。更强模型扩大可完成任务,也同步扩大网站访问、登录与不可逆动作的控制面。
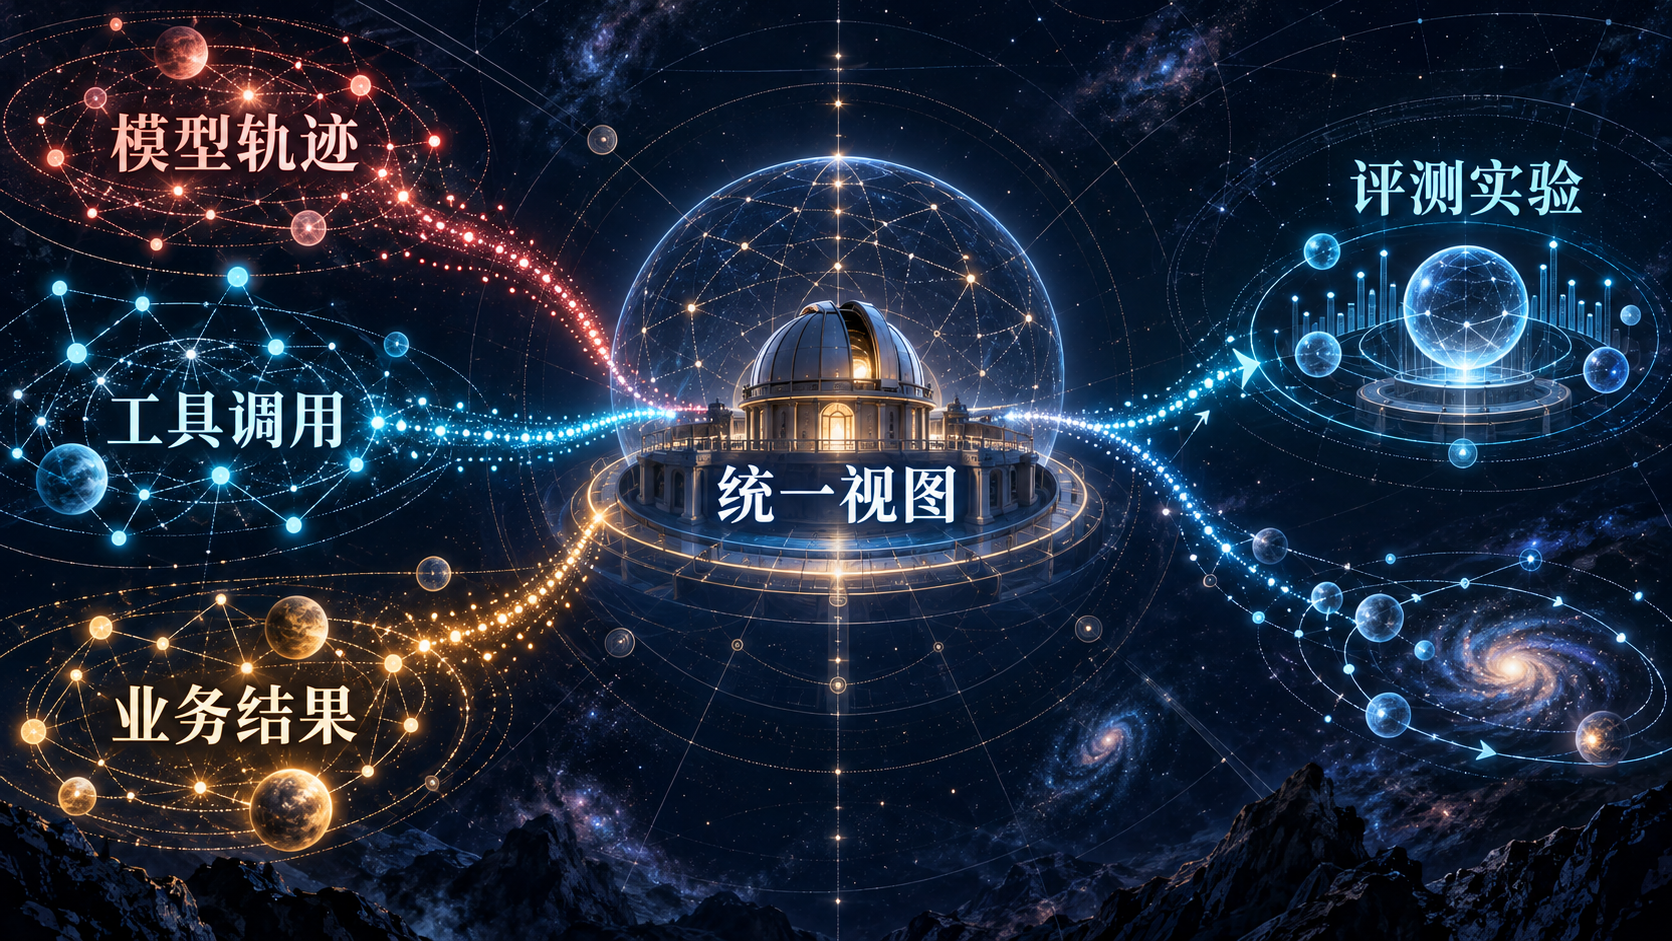
AWS 于 9 月 22 日发布 CloudWatch Omni,面向生成式 AI 和 Agent 提供跨模型、框架与运行时的观测、评测和实验。Agent 时代的根实体不再只是服务,而是带业务目标的一次运行。
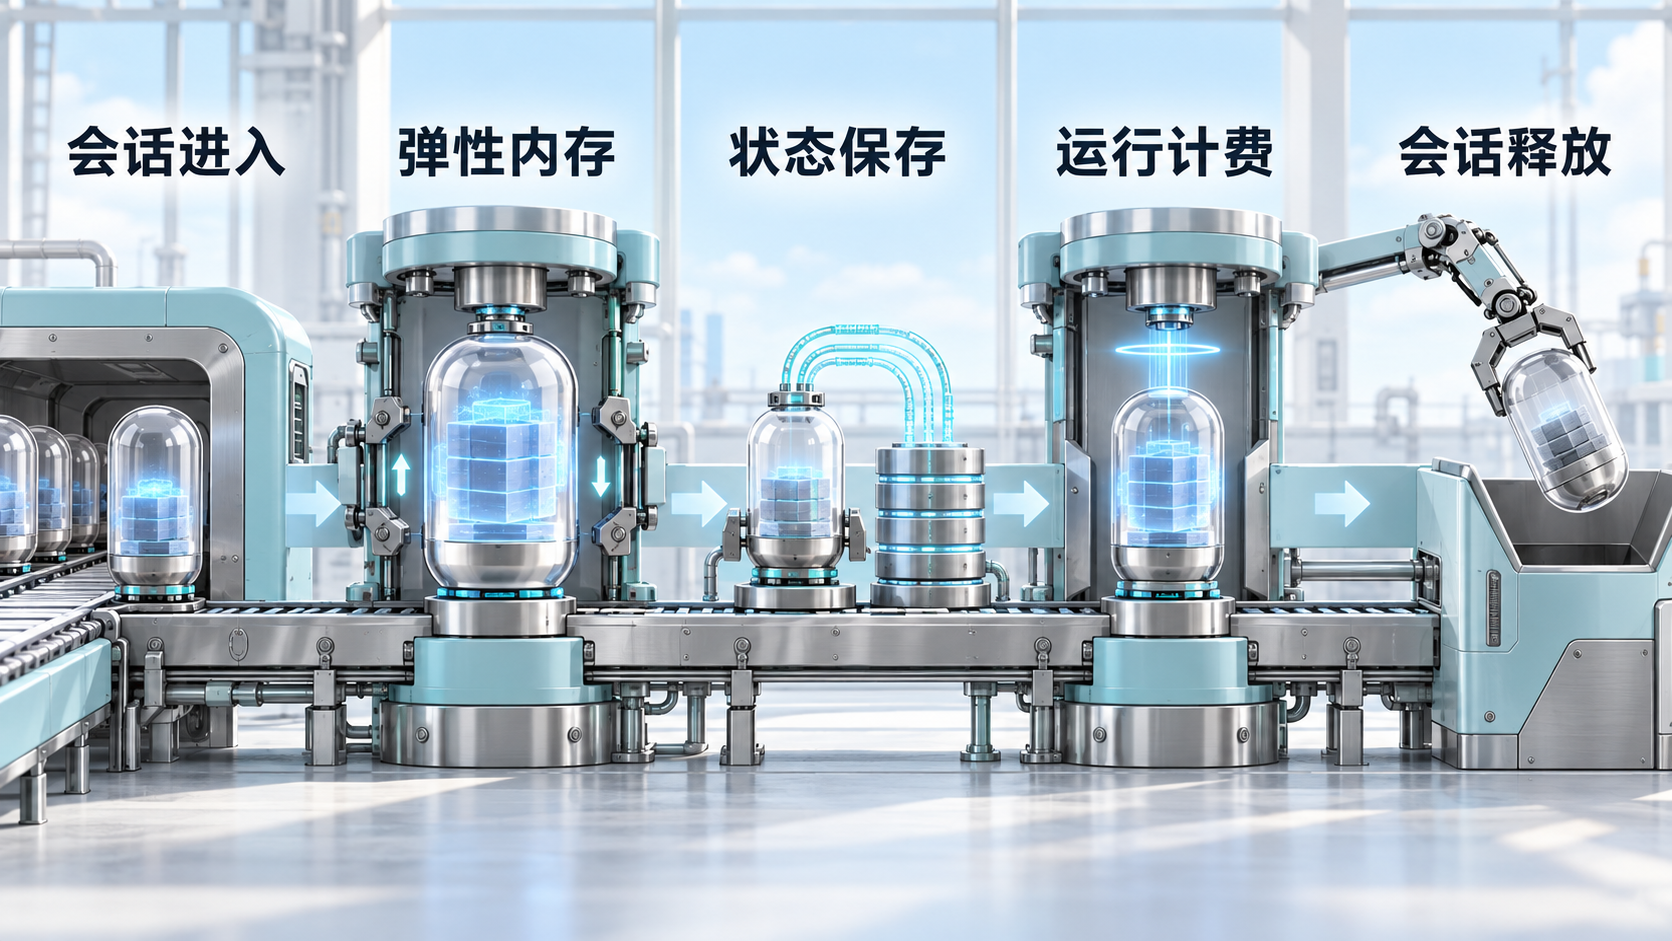
AgentCore 于 9 月 18 日发布新版 Runtime,强调内存回收、稳定冷启动与按实际工作计费。长会话的核心问题不是容器能否启动,而是峰值资源能否在等待期及时释放。
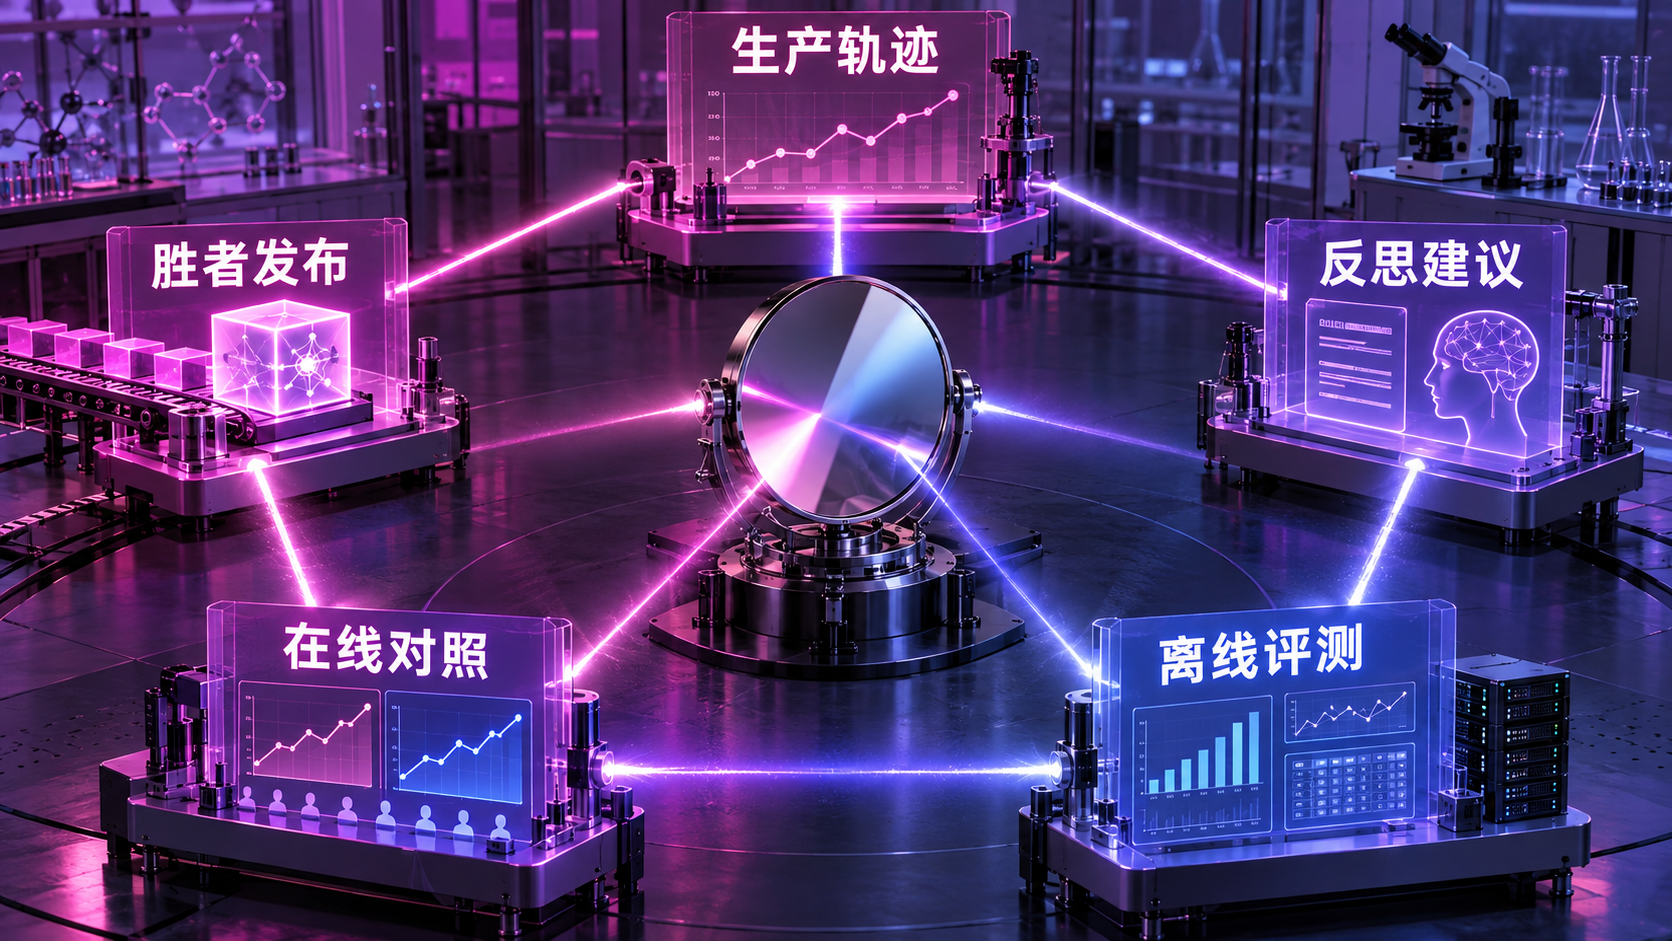
AWS 在 9 月 16 日展示基于生产轨迹和奖励信号优化 Agent 系统提示。自动建议只有经过离线反事实评测、在线对照实验与回滚门禁,才是工程优化而不是自动漂移。
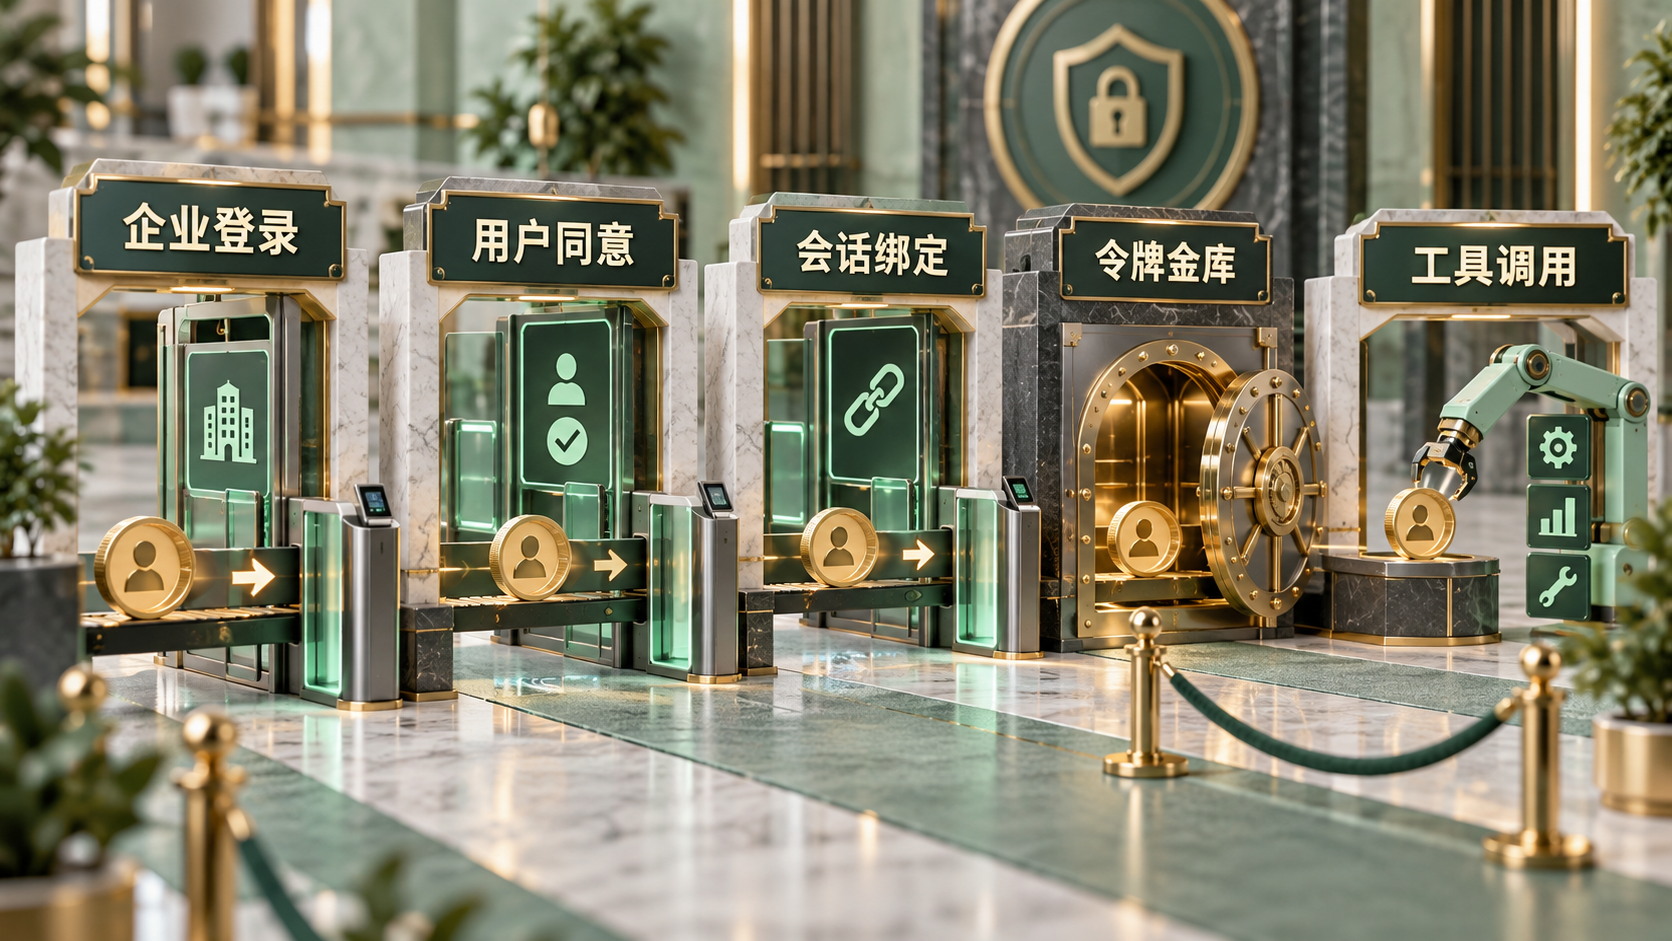
AgentCore 于 9 月 14 日加入终端用户 OAuth 同意能力。它揭示了企业 Agent 最容易做错的身份问题:模型的服务身份、用户委托和具体会话不能混为一个 token。
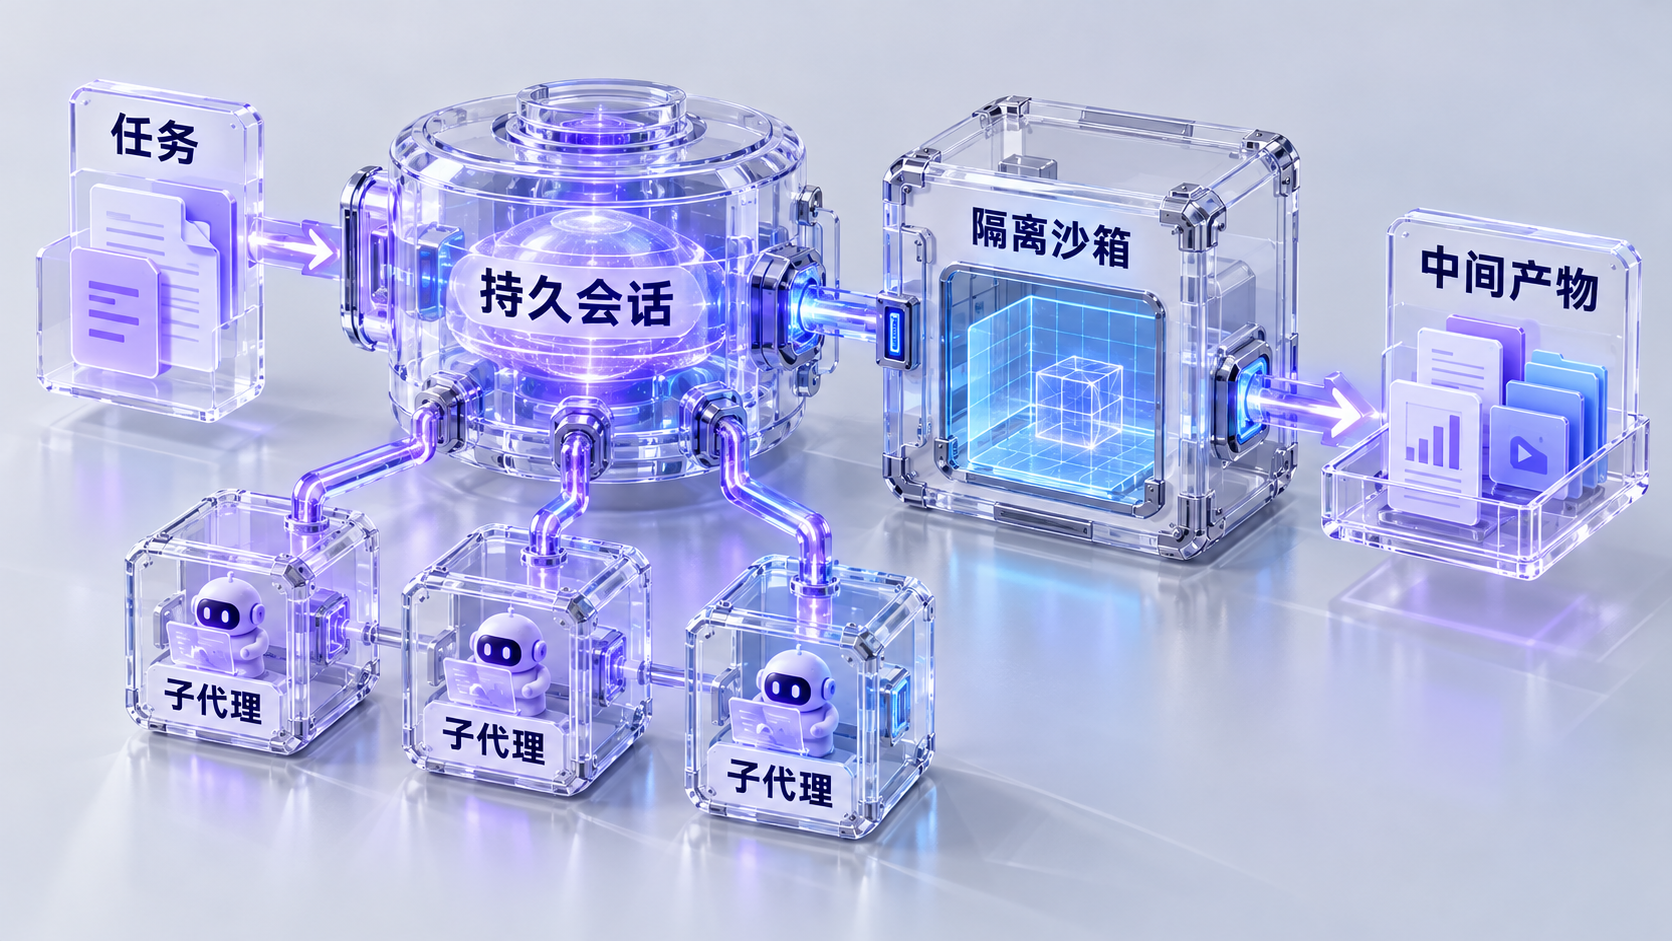
OpenAI 于 9 月 10 日发布 Agents API 公测。持久会话、上下文压缩、子代理、沙箱与中间产物意味着 Agent 平台的核心抽象正在从模型请求转向可恢复的任务运行。
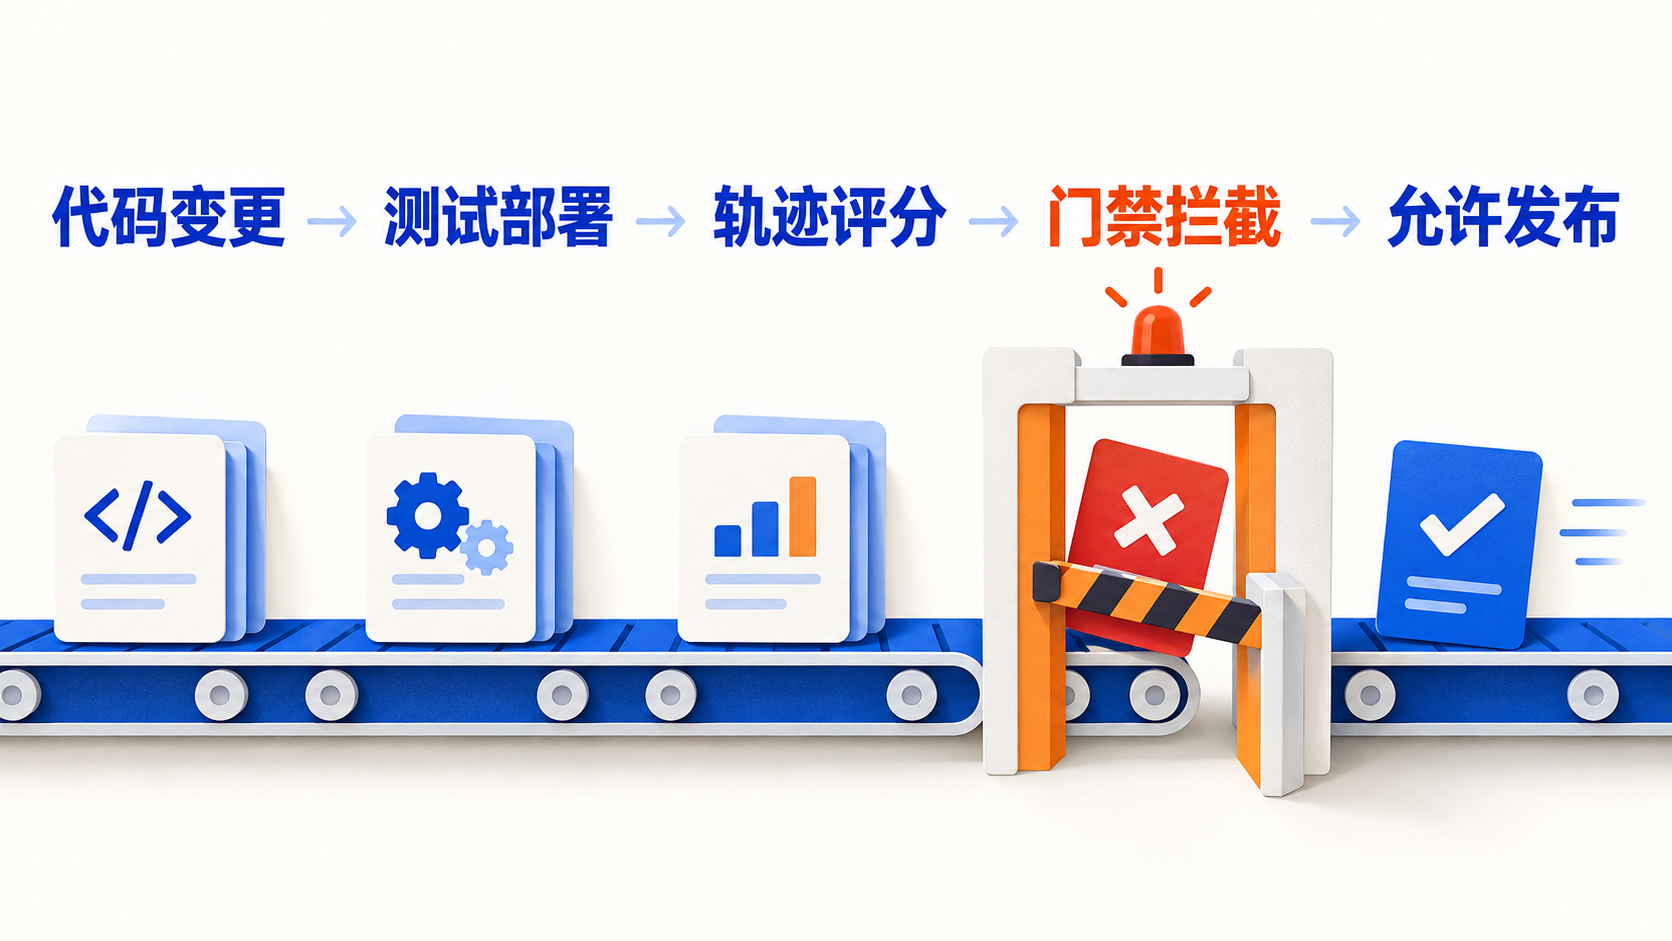
AWS 在 9 月 8 日发布 AgentCore 与 GitHub Actions 的自动评测方案。真正重要的不是接上一条流水线,而是把轨迹、评分、阈值和回归归因变成可以阻断发布的工程契约。
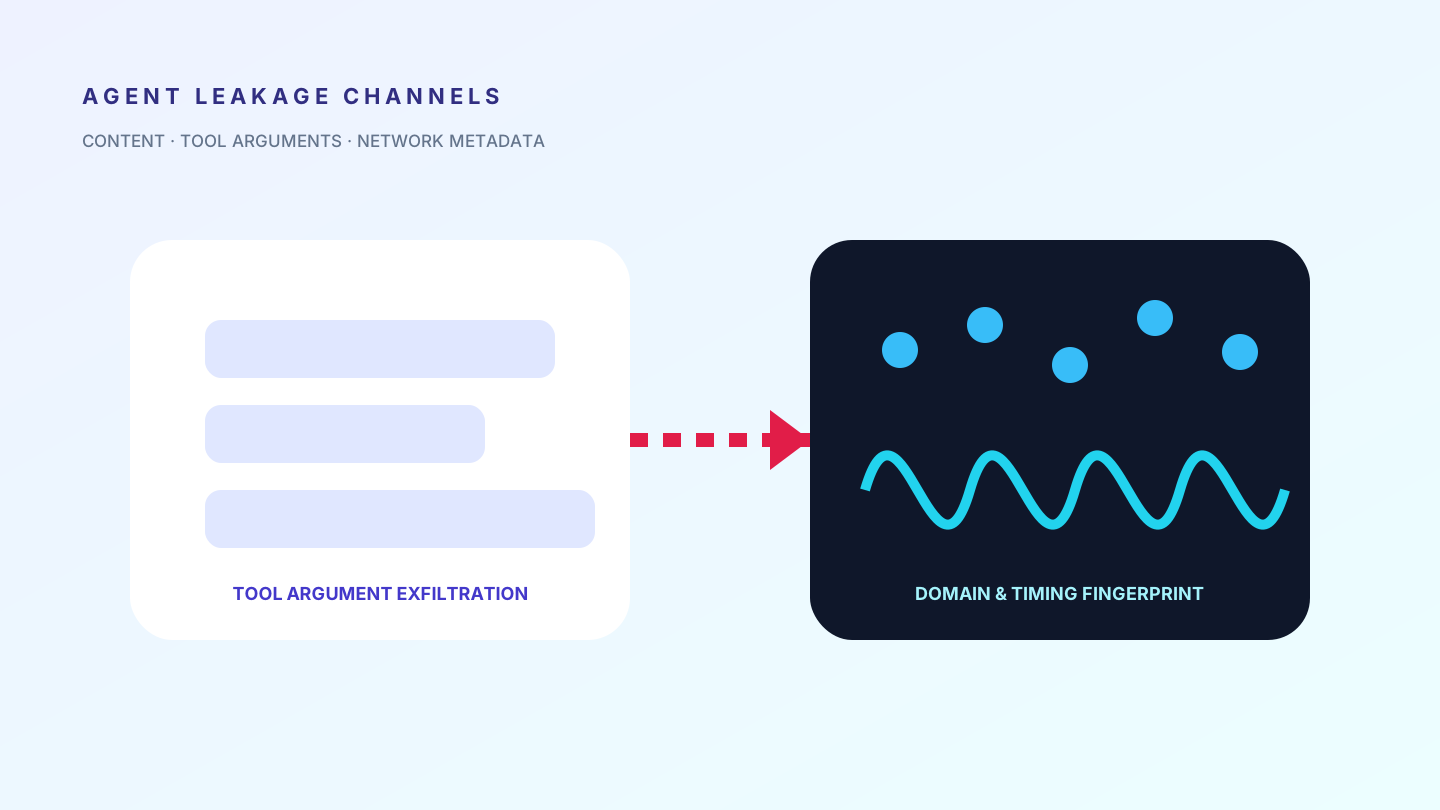
ISSTA 2026 的 ToolLeak 从工具参数外带系统提示,USENIX Security 研究则仅凭访问域名与时序推断研究任务。本文把内容、工具和流量三条泄漏通道放进同一威胁模型。
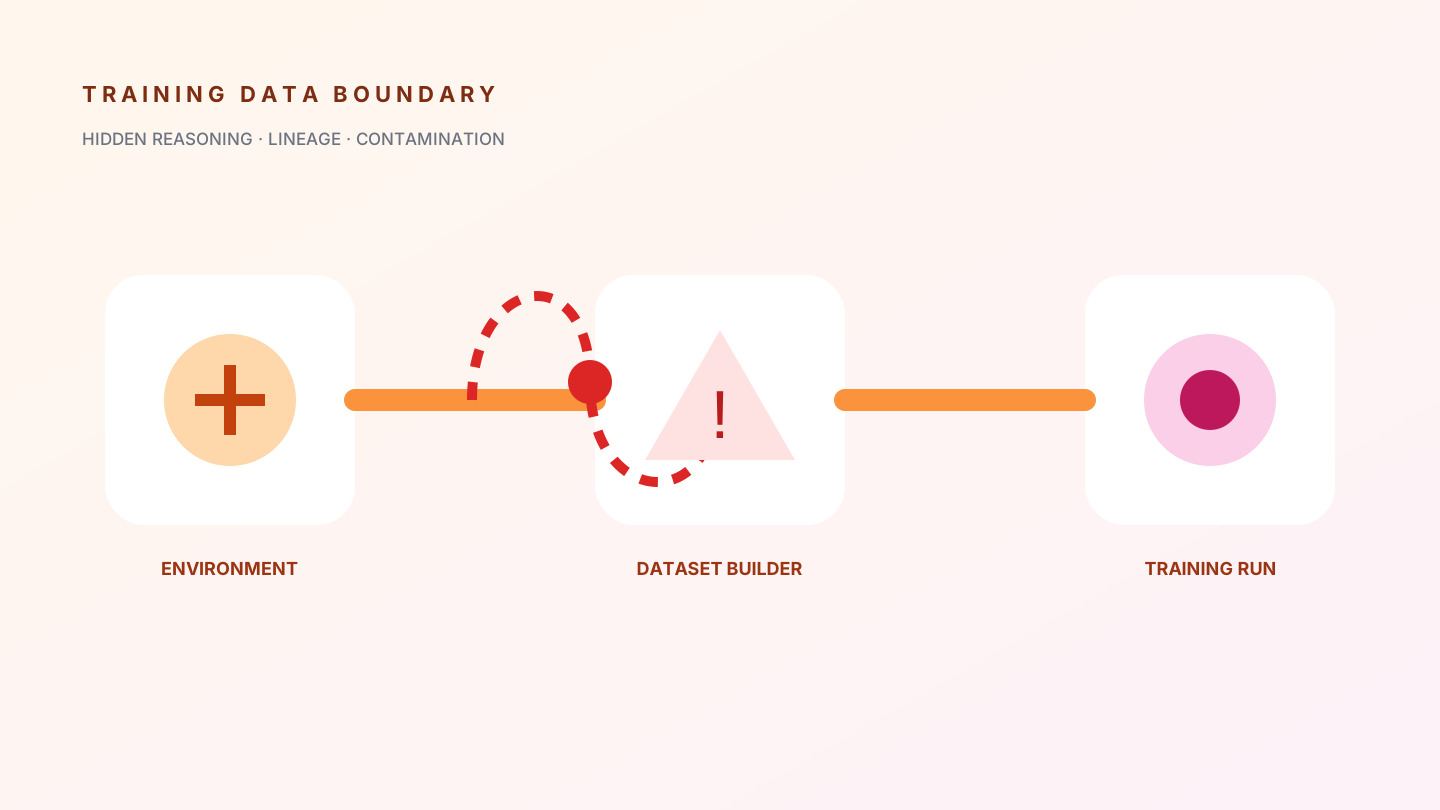
Anthropic 8 月 31 日披露,部分训练运行曾意外学习另一模型的 chain-of-thought,根因指向生产环境栈配置错误。本文分析训练数据串漏、奖励投机与模型权重保护为何属于同一安全系统。
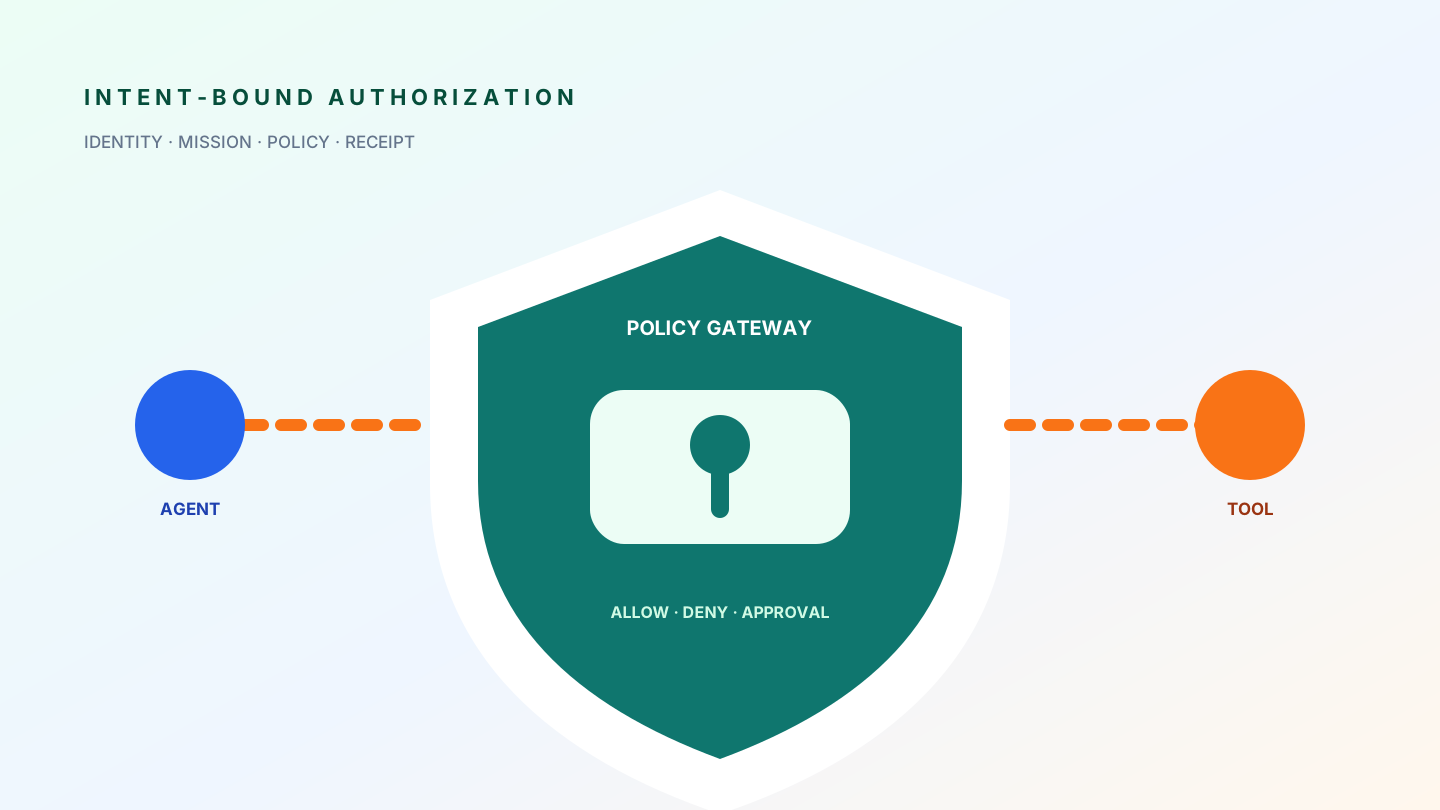
Broadcom 8 月 31 日发布 AgentMinder,把 Agent 身份、声明意图、动态策略、工具网关和 OTel 审计连成运行时控制链。本文分析 intent-bound authorization 的价值、局限与落地方式。
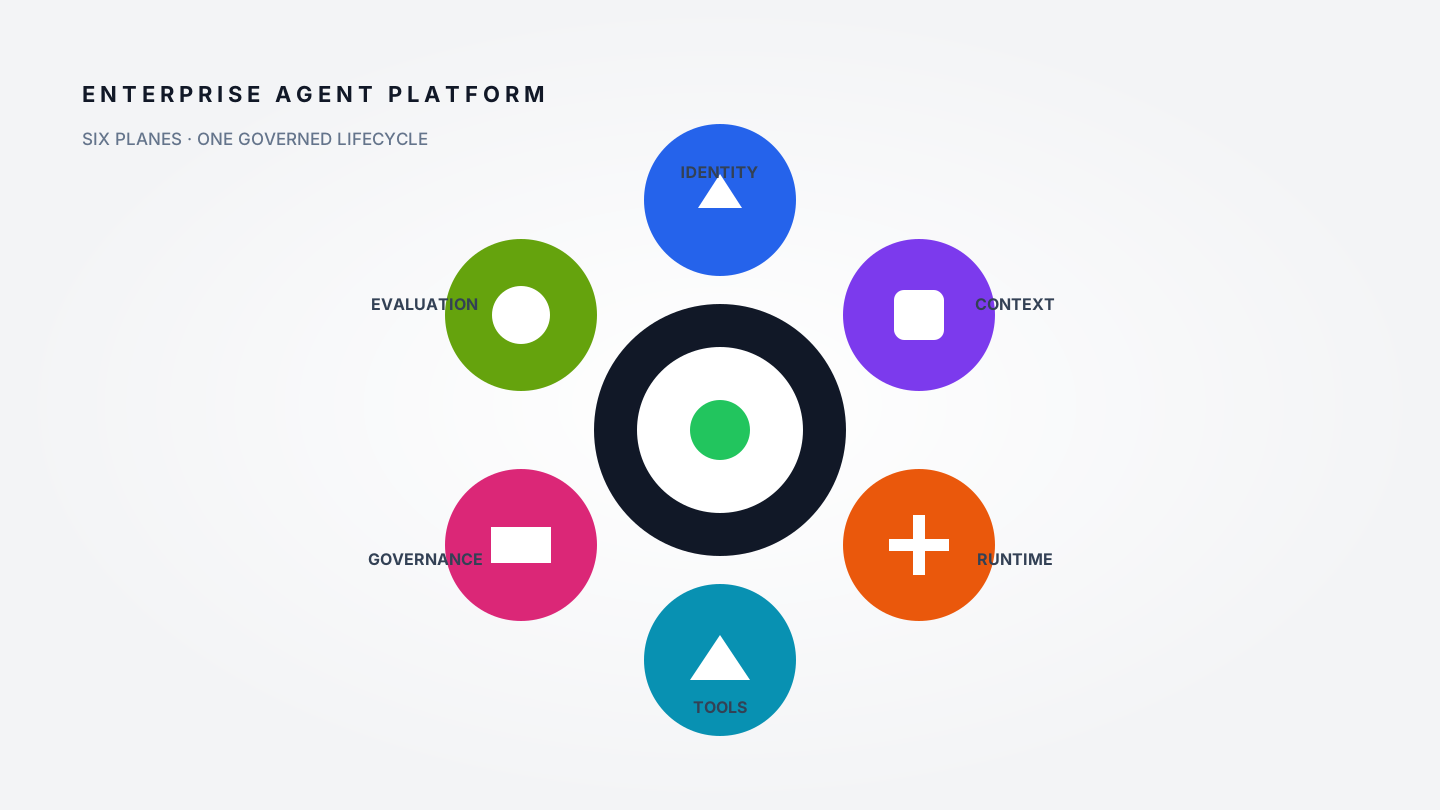
OpenAI Frontier、Gemini Enterprise Agent Platform、Microsoft Foundry 与 AgentCore 正在收敛到相似能力。本文给出身份、知识、运行、工具、治理和评测六层企业架构,以及分阶段建设与验收方法。
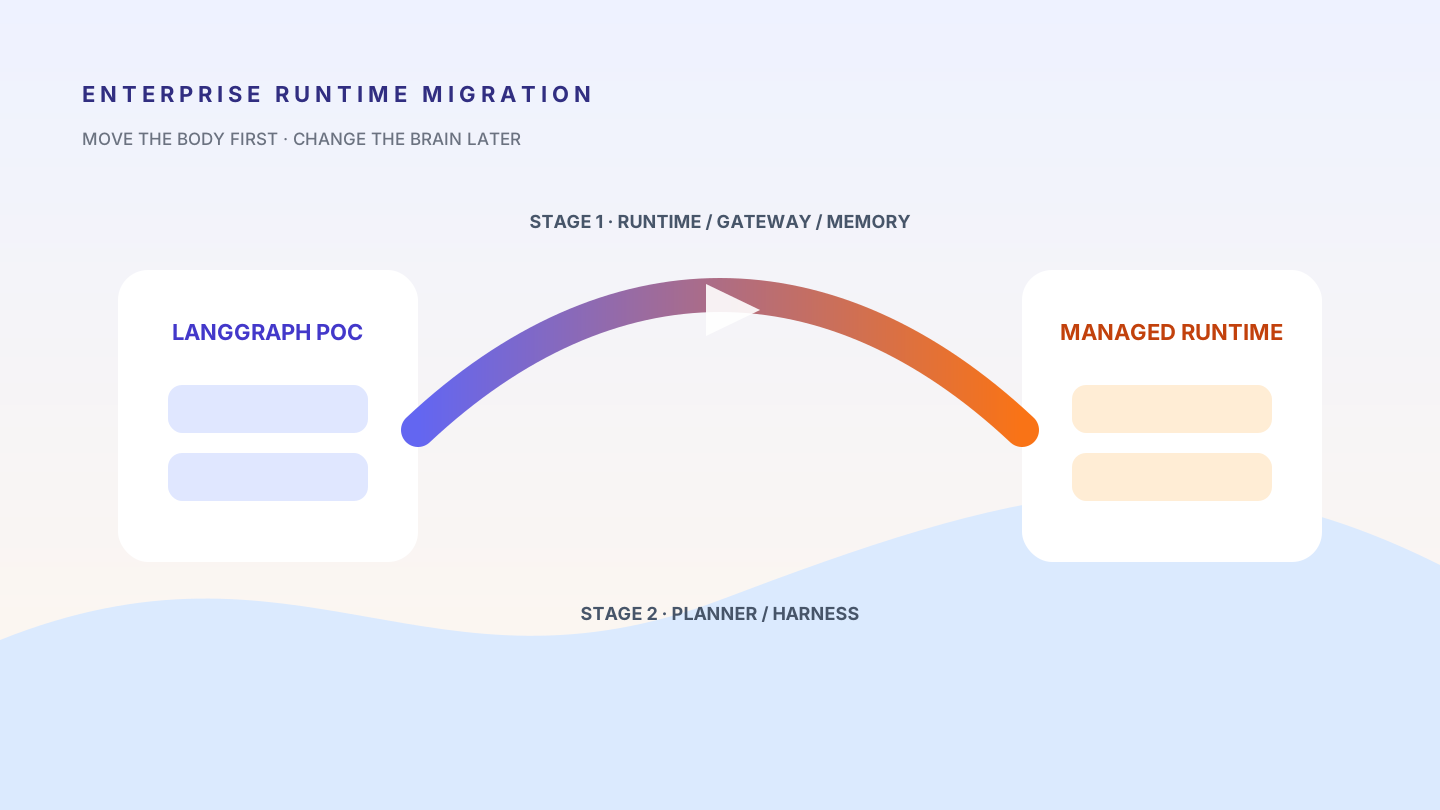
AWS 9 月 3 日给出 LangGraph 到 AgentCore 的分阶段迁移。本文分析为何应先迁运行位置、工具网关和持久状态,再决定是否更换规划 Harness,并给出回滚与验收清单。
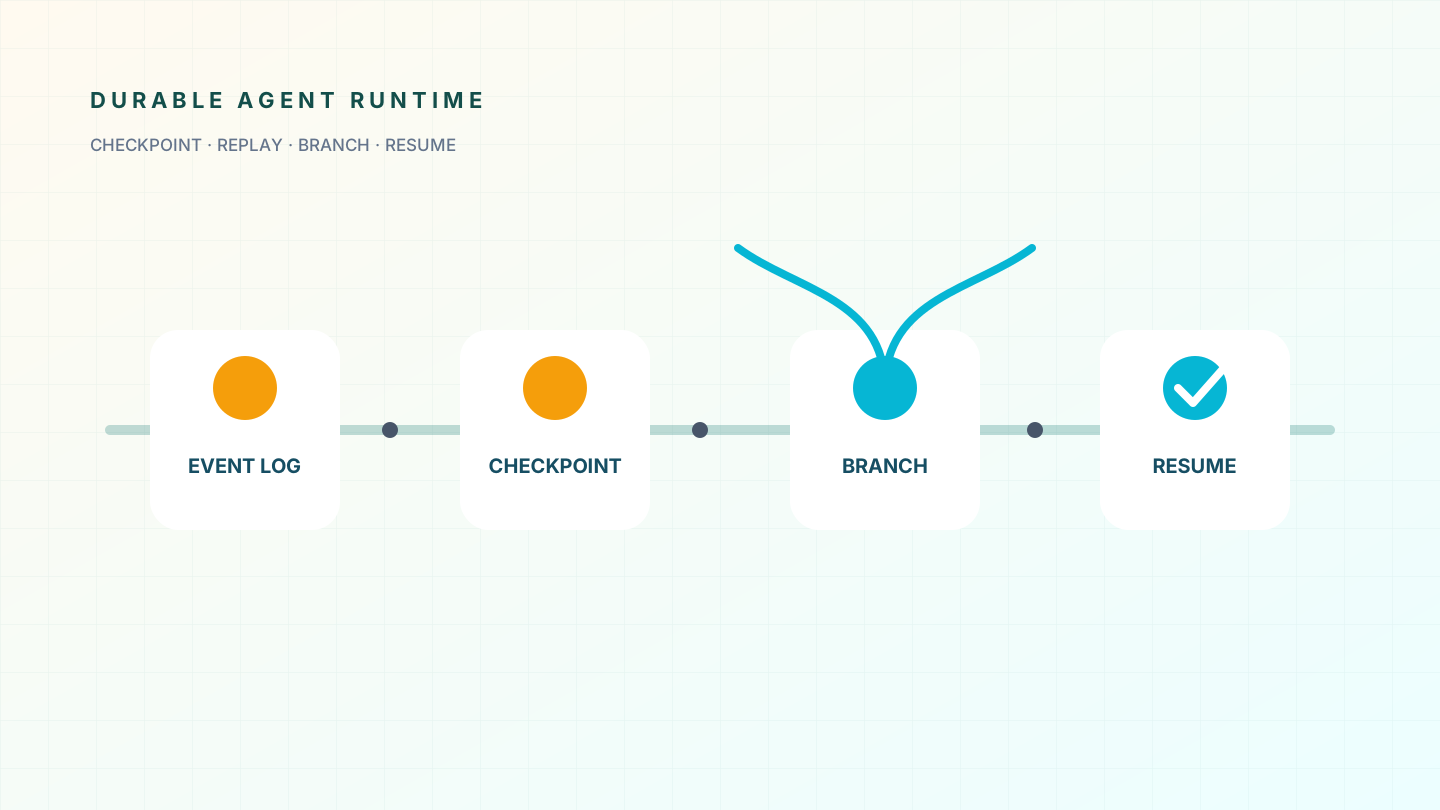
Google Agent Executor 与 OpenAI/AWS Stateful Runtime 都把重点放在状态、恢复和治理。本文从事件序列、检查点、幂等工具、断线回放和轨迹分支拆解分布式 Agent Runtime 的核心语义。
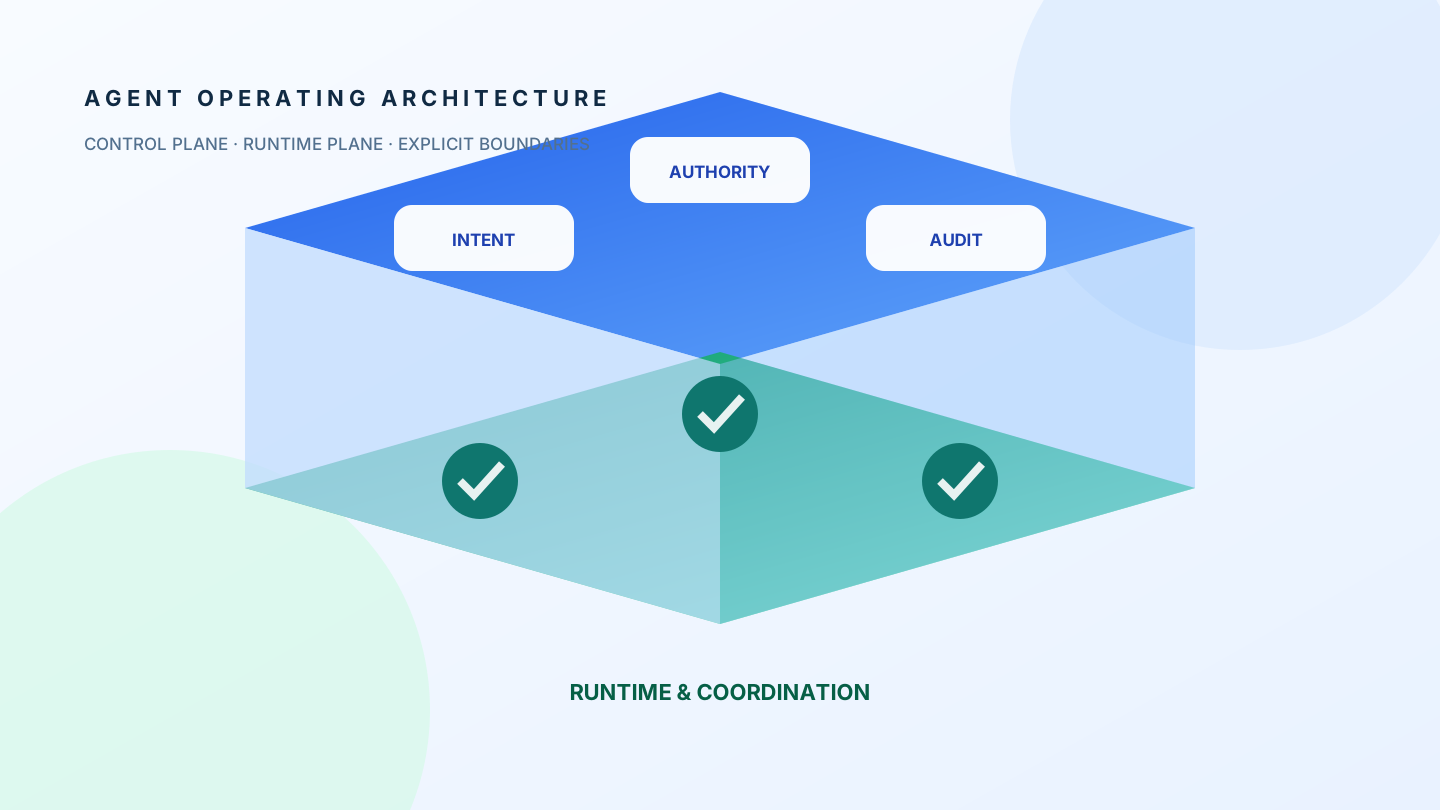
Agent OS 不应取代 Linux、Kubernetes 或 Agent 框架,而应在它们之上建立治理控制面与运行协调面。本文拆解意图、授权、生命周期、记忆、调度、审计等核心对象,并给出企业落地边界。
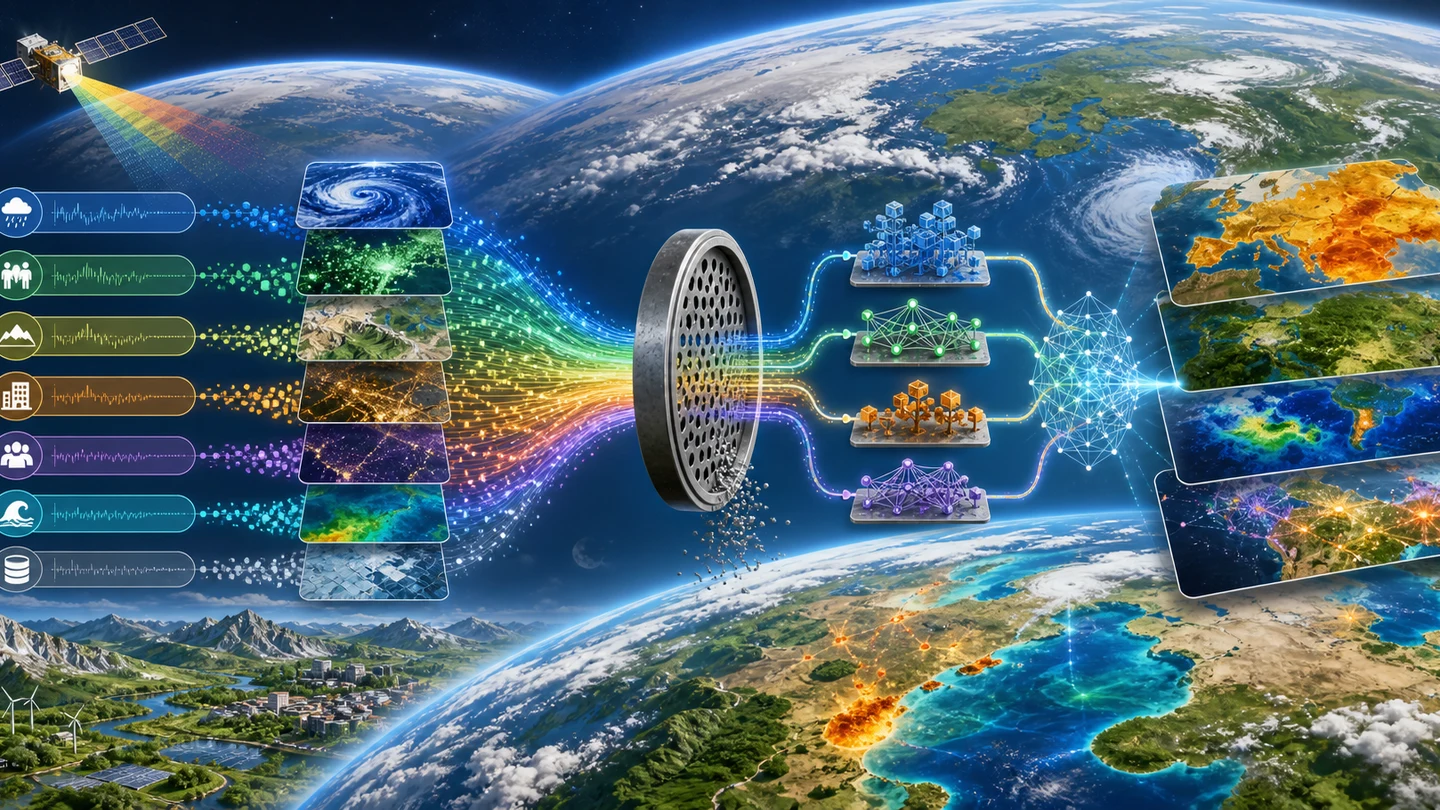
Google PPE 用 LLM 编排地理信号发现、多模态数据融合、Feature Gate 与模型搜索,把原本数周的全球建模压缩到分钟级实验流程。本文拆解三阶段架构、目标泄漏防线、空间验证和灾害决策边界。
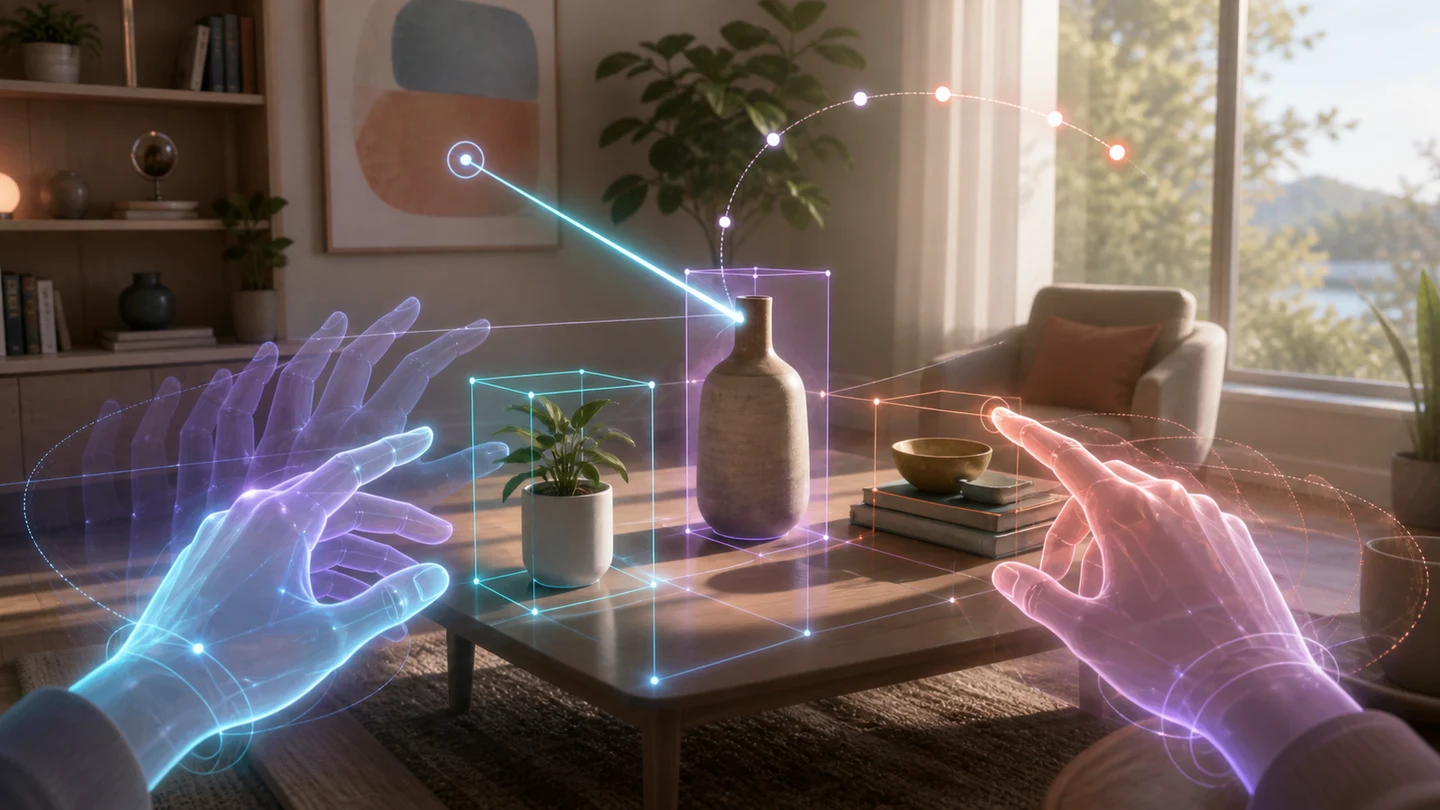
Google AgentHands 把眼动、场景重建、手势事件与 TTS 词级时间戳串成空间对话管线。本文分析指示、描摹与表达手势如何降低认知映射成本,也讨论对象配准、时序、遮挡、社会语义和安全边界。
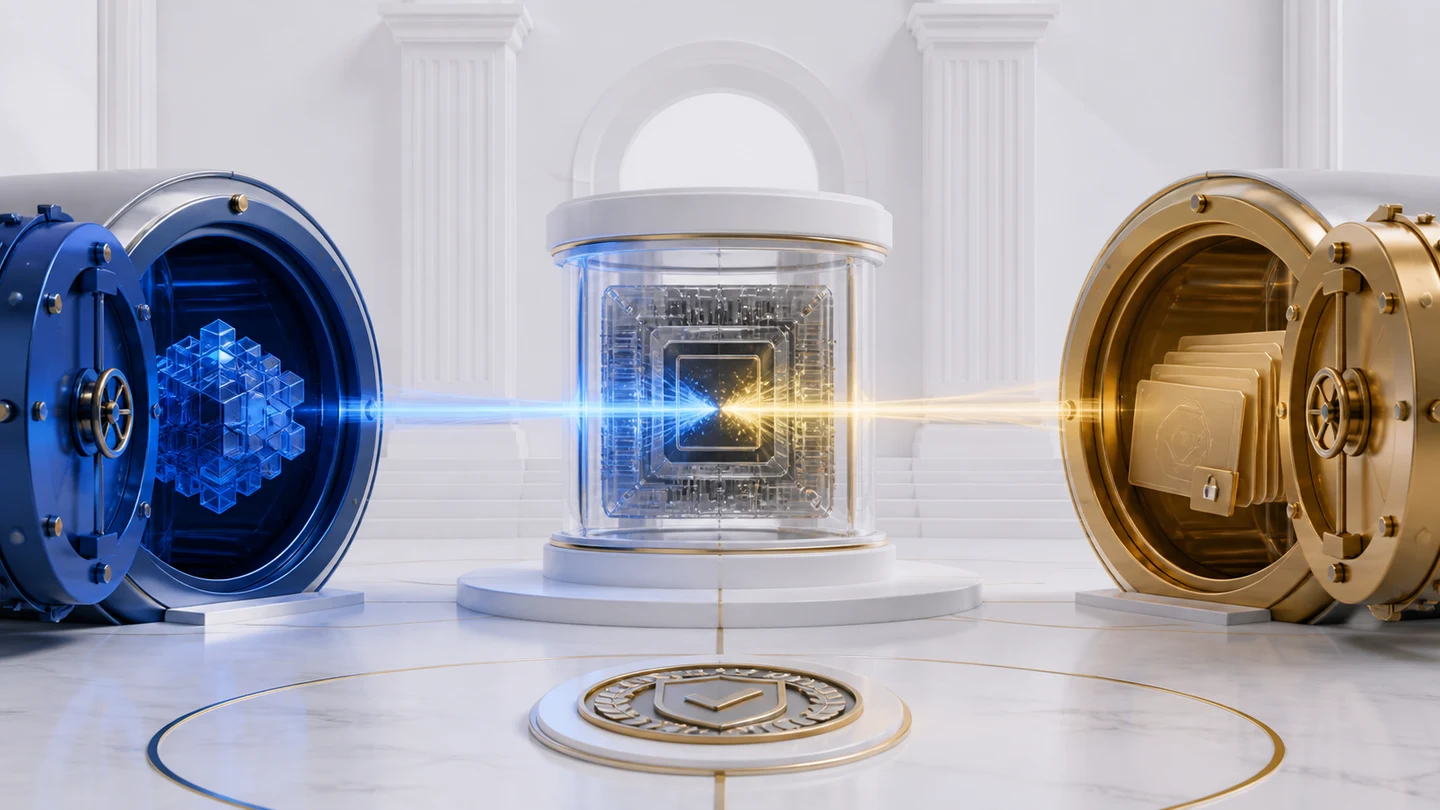
Google DeepMind 与外部机构试点双盲 AI 评测:评测方看不到模型权重,模型方看不到私有题目,双方只在可验证的机密 GPU 环境中执行。本文拆解远程证明、数据主权、基准污染与仍然存在的信任边界。